
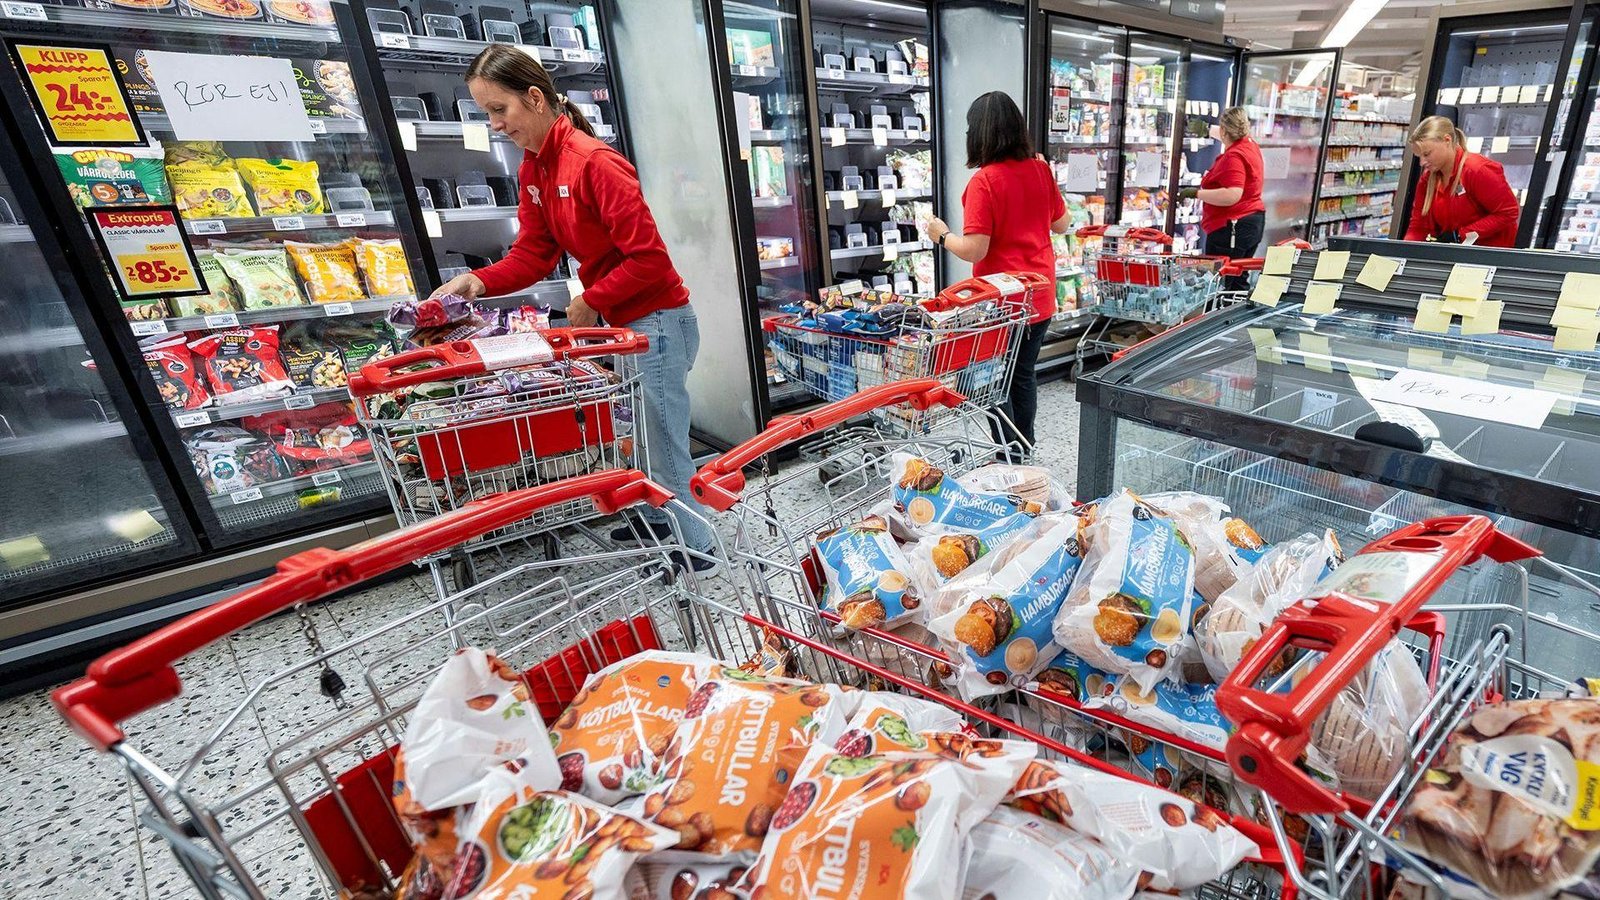
Puluhan supermarket di beberapa negara Eropa terpaksa membuang sejumlah besar makanan segar dan beku setelah serangan siber besar-besaran menyasar sistem pendingin mereka. Peretas mengeksploitasi perangkat lunak manajemen jarak jauh pada unit pendingin yang terhubung ke internet, lalu mengambil alih kendali sistem untuk memicu siklus pencairan (defrost) dan meningkatkan suhu hingga 50°C, bahkan 70°C.
Sebagian besar supermarket di Eropa terhubung ke internet, yang memungkinkan pemeliharaan dan perbaikan masalah dilakukan dari jarak jauh. Dan ini menjadi celah sasaran serangan siber.
Puluhan supermarket di tujuh negara Eropa telah menjadi sasaran serangan siber yang berdampak pada lemari pendingin dan alat pembeku (freezer) mereka.
Sekitar 40 supermarket Delhaize di Belgia dan Luksemburg terdampak, sementara sejumlah toko lainnya juga terkena serangan di Swedia, Irlandia, Belanda, Estonia, dan Finlandia.
Sabcobel, perusahaan asal Belgia yang memproduksi beberapa unit pendingin yang terdampak, menyatakan bahwa evaporator pada unit-unit tersebut dialihkan ke mode pencairan es (defrost), yang menyebabkan suhunya meningkat. Metode ini diyakini sama dengan yang digunakan dalam insiden bulan lalu yang menimpa ratusan supermarket di Prancis.
Pada bulan Oktober lalu, media setempat melaporkan bahwa bahan makanan senilai jutaan euro terpaksa dibuang akibat kejadian serupa.
Stephan Moelans, CEO Sabcobel—perusahaan yang mengelola sistem Delhaize—mengatakan kepada kantor berita Belga pada hari Senin (2/11/2026) bahwa insiden tersebut merupakan serangan siber. Ia menambahkan bahwa pihak perusahaan telah “bekerja sepanjang malam hingga pagi hari untuk memutus sambungan unit-unit yang terdampak dari jaringan”.
Ia menjelaskan bahwa sejak serangan di Prancis pada awal Oktober, perusahaan telah berupaya “melindungi lemari pendingin milik pelanggan kami dari kerentanan ini”. Namun, ia mencatat bahwa unit-unit tersebut memerlukan modifikasi fisik, bukan sekadar pembaruan perangkat lunak.
Skala Dampak
- Negara yang Terdampak: Gangguan ini sangat memengaruhi Belgia dan Prancis, dengan insiden serupa juga dilaporkan terjadi di Swedia, Irlandia, Luksemburg, Estonia, Belanda, dan Finlandia.
- Jaringan Ritel yang Terdampak: Peritel besar Eropa—termasuk Delhaize, Carrefour, Intermarché, Coopérative U, E.Leclerc, dan SuperValu—melaporkan adanya gangguan.
Bagaimana Serangan Siber Terjadi
Menurut penyelidik keamanan siber, pelaku menyasar sistem kendali pendingin lama (legacy) yang terhubung langsung ke internet, khususnya perangkat lunak platform manajemen jarak jauh seperti Danfoss StoreView.
Karena banyak dari sistem ini menggunakan firmware usang yang tidak lagi mendapatkan pembaruan keamanan, peretas tidak memerlukan perangkat lunak berbahaya (malware) yang canggih. Mereka cukup mendapatkan akses—sering kali melalui kata sandi kontraktor yang digunakan bersama atau kerentanan yang belum diperbaiki—lalu memanfaatkan fitur sistem yang sah untuk mengubah suhu, menonaktifkan alarm, dan memanipulasi siklus pendinginan.
Respons dan Langkah Penanggulangan
Para pejabat Eropa mengecam serangan ini sebagai upaya sengaja untuk mengganggu infrastruktur penting dalam rantai pasokan pangan. Sebagai tanggapan, tim teknis supermarket berupaya mengisolasi unit yang terdampak dengan memutuskan sambungan perangkat pendingin dari internet terbuka.
Perusahaan keamanan siber seperti Forescout kini mengimbau para operator komersial—mulai dari supermarket hingga rumah sakit dan lahan pertanian—untuk melindungi infrastruktur mereka dengan menempatkan sistem manajemen pendingin di balik jaringan privat virtual (VPN) yang aman, serta mewajibkan autentikasi multi-faktor (MFA) bagi tim pemeliharaan pihak ketiga. Kejaksaan Prancis telah resmi membuka penyelidikan kriminal terkait insiden siber ini.
Sumber: BBC
[VIDEO]
Perang dunia 3
biasanya perusahaan keamanan siber itulah pelakunya
mereka jualan sistem keamanan agar laku
sama halnya bikin virus computer
lantas dia bikin anti virusnya buat dijual
licik bukan?